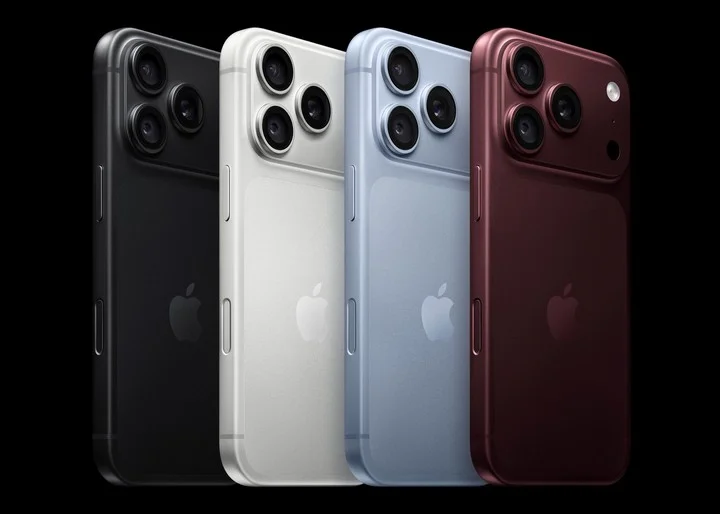
Apple reemplaza unidades del iPhone 18 Pro Max por una falla irreparable de señal
Tecnología10 de octubre de 2026Un defecto en la conectividad móvil deja a los celulares en modo SOS de forma definitiva. Se concentra en EE.UU. sobre la red de AT&T.
Un fallo de gran magnitud en parte de la infraestructura de servidores de Microsoft mantiene interrumpido desde hace más de un día el funcionamiento normal de Outlook, Teams y otras herramientas ofimáticas esenciales en 74 países y territorios. La caída comenzó ayer jueves por la tarde (hora europea) y, lejos de resolverse por completo durante la madrugada, persistía hasta la mañana de este viernes 13 de noviembre, obligando a la gigante tecnológica a admitir que los cambios aplicados hasta el momento tuvieron apenas un “éxito marginal”.
De acuerdo con reportes de Euronews, la interrupción golpeó inicialmente a Outlook, Teams y Copilot, pero con el correr de las horas la lista de plataformas afectadas se amplió hasta incluir a SharePoint Online (utilizado para compartir documentos corporativos), la herramienta de ciberseguridad Defender XDR y las aplicaciones de gestión de tareas Planner y To Do. Durante la noche, varios servidores que la compañía había logrado recuperar volvieron a caer apenas regresó el tráfico habitual, dejando en evidencia que las medidas de contingencia no estaban surtiendo el efecto esperado.
Aunque resulta imposible precisar la cifra exacta de damnificados dentro de una base que supera los 430 millones de usuarios de Microsoft 365 en todo el mundo, la plataforma Downdetector contabilizó casi 140.000 reportes de incidencias únicamente en Outlook, con focos activos en todo el continente americano y amplias zonas de Europa, Asia y África. Para Paul Spain, de la consultora neozelandesa Gorilla Technology, el impacto operativo fue tal que muchas compañías perdieron en la práctica “un día laborable” completo.
Los efectos en cadena se hicieron sentir en sectores críticos a nivel internacional:
Sanidad: Varios consultorios de médicos de cabecera en el Reino Unido debieron pedir a sus pacientes que se comunicaran por teléfono para asuntos urgentes ante la imposibilidad de recibir correos electrónicos o formularios en línea.
Gobiernos: Tanto el Gobierno de Singapur como la agencia de inteligencia de Australia confirmaron haber sufrido afectaciones en sus comunicaciones.
Empresas tecnológicas y corporativas: Las firmas de inteligencia artificial OpenAI y Anthropic reportaron fallas en las herramientas que conectan sus servicios con Microsoft 365, mientras que el fabricante estadounidense de vehículos eléctricos Workhorse se vio obligado a posponer su presentación de resultados financieros hasta el próximo lunes.
Microsoft todavía no determinó la causa raíz del incidente y su diagnóstico fue mutando con el avance de la crisis. En un primer momento atribuyó el colapso a una “carga elevada”, pero luego aclaró que no hubo un pico inusual de usuarios, sino que una gran cantidad de servidores quedó “inesperadamente no disponible”, trasladando de golpe toda su carga de trabajo hacia las máquinas que seguían operativas. La investigación interna apunta ahora a las “comprobaciones de estado” automatizadas que determinan si un servidor es apto para recibir tráfico: según explicó en The Conversation Mahmoud Elkhodr, profesor sénior de TIC en la CQUniversity de Australia, si ese sistema de monitoreo falla, puede desconectar servidores sanos y provocar una sobrecarga en cascada sobre el resto.
Ante los rumores de pirateo que circularon en la red social X —impulsados, según la analista de GlobalData Smitarani Tripathy, por la falta de plazos claros de solución—, el vicepresidente ejecutivo Charles Lamanna y los voceros oficiales aseguraron que no hay indicios de actividad maliciosa ni de un ciberataque, hipótesis que ningún grupo se adjudicó y que tampoco coincide con un ataque de denegación de servicio (DDoS), ya que no existió saturación por tráfico externo.
Según los especialistas, el incidente constituye un problema de acceso y no de robo o pérdida de información, por lo que nada indica que los archivos o correos de los clientes hayan quedado expuestos. Sin embargo, el apagón genera tres riesgos indirectos que exigen precaución inmediata:
Estafas y phishing: Los ciberdelincuentes suelen aprovechar este tipo de crisis para enviar falsos correos o mensajes haciéndose pasar por el soporte técnico oficial. Los expertos recomiendan desconfiar de cualquier enlace que pida iniciar sesión o restablecer contraseñas y verificar la situación únicamente en la página oficial de estado de Microsoft.
Defensas corporativas debilitadas: Al figurar Defender XDR entre los servicios afectados, las organizaciones enfrentan mayores dificultades para supervisar amenazas informáticas mientras la herramienta permanezca inoperativa.
Mensajes perdidos o demorados: Algunos correos electrónicos enviados durante la contingencia pueden llegar con fuertes retrasos, por lo que se aconseja revisar y confirmar la recepción de comunicaciones importantes.
El episodio vuelve a reavivar el debate en Europa sobre la fuerte dependencia de gobiernos y empresas respecto de un puñado de proveedores estadounidenses de computación en la nube, tras antecedentes recientes ocurridos en enero y en agosto pasado, cuando una actualización defectuosa paralizó Outlook y Exchange Online durante varios días. En ese sentido, Elkhodr subrayó la necesidad de que las organizaciones cuenten con sistemas de respaldo probados periódicamente y que los usuarios mantengan copias sin conexión de datos esenciales, como sus agendas de contactos.