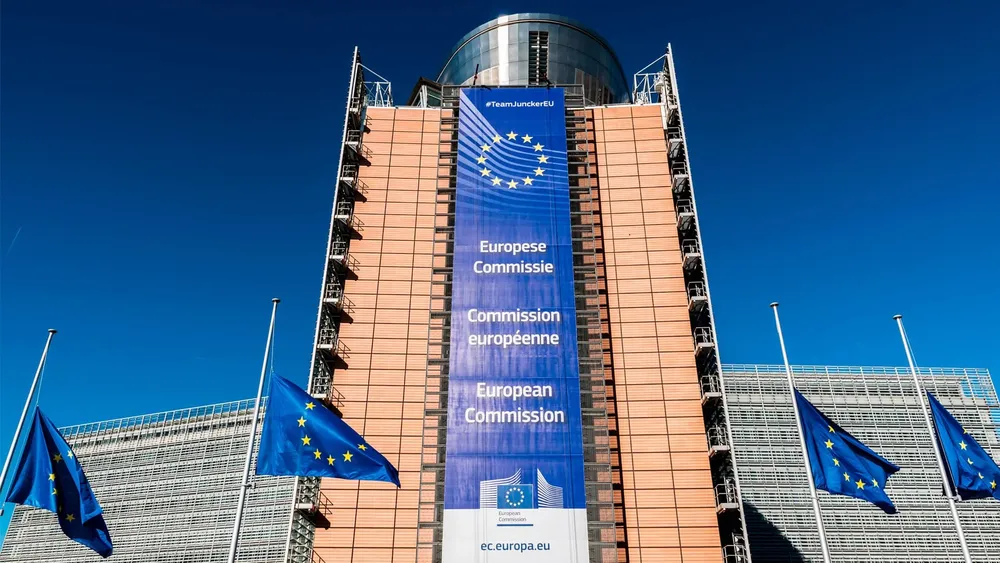
Sufrió un gran ciberataque la Comisión Europea y aún desconocen si robaron datos de funcionarios


La Comisión Europea fue blanco de un importante ciberataque malicioso dirigido contra sus sistemas internos de recursos humanos, un episodio de gravedad cuya autoría aún no fue identificada y cuyo impacto real sobre la confidencialidad de la información del personal comunitario continúa bajo evaluación.
Como consecuencia de la intrusión, los funcionarios del Ejecutivo comunitario permanecieron durante varios días sin acceso a Sysper, la plataforma interna utilizada para consultar recibos salariales, tramitar vacaciones y bajas médicas, presentar partes laborales e inscribirse en capacitaciones. Si bien el servicio de Sysper logró restablecerse este jueves, el sistema correspondiente al Régimen Común de Seguro de Enfermedad (JSIS) continuaba fuera de servicio.


El equipo de respuesta ante emergencias informáticas de las instituciones comunitarias (CERT-EU) trabaja contrarreloj para auditar los daños y responder el interrogante principal: determinar si los atacantes lograron extraer información almacenada en Sysper, JSIS y otras bases de gestión de personal.
El riesgo de exposición de datos personales y los antecedentes de 2026
Aunque las fuentes técnicas señalaron que los documentos políticos y expedientes internos de la Comisión se alojan en una red separada —por lo que, en principio, no habrían quedado expuestos—, las plataformas vulneradas resguardan datos personales altamente sensibles:
Información comprometida bajo análisis: nombres completos de los funcionarios, escalas salariales, direcciones particulares y datos de contacto directos.
Amenaza de ataques dirigidos: los especialistas advierten que una base de datos de estas características podría ser utilizada para diseñar campañas sofisticadas de espionaje o phishing contra miembros específicos de la administración europea, quienes aún no recibieron una comunicación interna oficial mientras avanza el peritaje.
El episodio se suma a una preocupante seguidilla de intrusiones sufridas por la Unión Europea a lo largo de 2026: en marzo pasado, una brecha en la infraestructura en la nube que aloja los portales Europa.eu derivó en el robo de unos 91,7 GB de datos —incluidos correos electrónicos e información personal—, mientras que en enero otro ataque apuntó contra la red central de dispositivos móviles de la Comisión, exponiendo nombres y teléfonos del personal.


Trasladan a Santiago Peña a una cárcel “sin privilegios” y allanan a sus hermanos por el caso Ueno bank
Mundo17 de noviembre de 2026
Irán planea atacar a funcionarios de Trump en Washington con una bomba radioactiva o química
Mundo17 de noviembre de 2026